
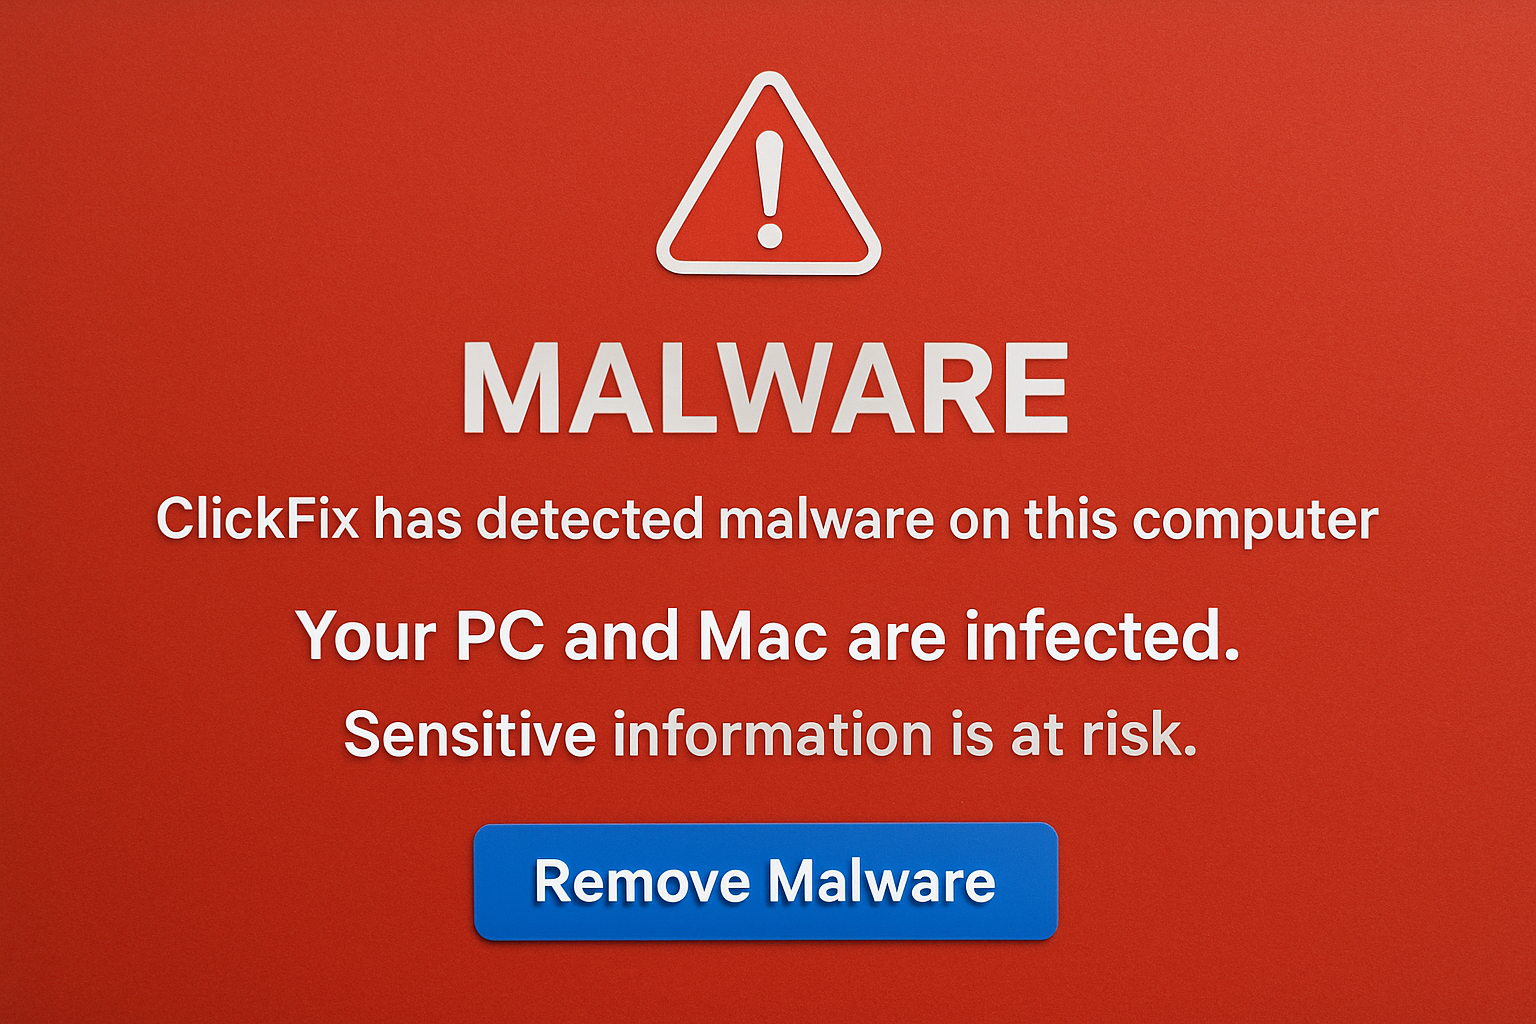
¿Tu PC o Mac podría estar infectado sin que lo sepas?
Imagina hacer clic en un botón de verificación aparentemente inocente y, sin saberlo, ejecutar un comando malicioso que compromete todo tu sistema. Eso es exactamente lo que hace ClickFix, el ataque que infecta PCs y Macs de forma masiva en 2026. Esta técnica de ingeniería social ha evolucionado hasta convertirse en una de las amenazas más sofisticadas del panorama actual de ciberseguridad, afectando tanto a usuarios domésticos como a empresas de todos los tamaños. En este artículo encontrarás datos actualizados, perspectivas de expertos, una comparativa de soluciones y respuestas a las preguntas más comunes sobre cómo protegerte.
Contexto: ¿Qué es ClickFix y cómo llegó hasta aquí?
ClickFix es un vector de ataque que simula mensajes de error o captchas falsos en páginas web comprometidas o fraudulentas. La víctima ve una pantalla que le indica que debe «hacer clic para verificar» o «copiar y pegar un comando para solucionar un error». Al seguir estas instrucciones, ejecuta involuntariamente código malicioso en su propia terminal o PowerShell, eludiendo muchas capas de protección tradicional.
La técnica surgió como una variante avanzada del social engineering clásico, pero su salto cualitativo llegó en 2024-2025, cuando los grupos de amenaza persistente avanzada (APT) comenzaron a adoptarla para distribuir infostealers, ransomware y troyanos de acceso remoto (RAT). Lo que antes era un truco menor se convirtió en un método de infección masiva porque no depende de vulnerabilidades de software sino del comportamiento humano, lo que lo hace especialmente difícil de bloquear con antivirus convencionales.
Para emprendedores, desarrolladores y gamers que gestionan cuentas valiosas y datos sensibles, comprender este vector de ataque no es opcional: es una necesidad urgente en el ecosistema digital de septiembre de 2026.
Datos y estadísticas: el alcance real del ataque ClickFix
Los números detrás de ClickFix revelan una amenaza que crece a un ritmo alarmante. A continuación, cinco estadísticas clave contextualizadas para entender el problema en su totalidad.
Según el informe Threat Intelligence Report Q2 2026 de Proofpoint, el 34% de las campañas de malware documentadas en el primer semestre de 2026 utilizaron variantes de ClickFix como vector de entrada inicial. Este dato es significativo porque muestra que ya no estamos ante un ataque nicho: ClickFix es ahora una táctica mainstream entre ciberdelincuentes de todo nivel.
El equipo de investigación de Secureworks reportó en agosto de 2026 que más de 2,3 millones de dispositivos únicos fueron comprometidos mediante ClickFix solo en América Latina durante los últimos 12 meses. Para la comunidad hispanoparlante, esto convierte al ataque en una amenaza especialmente relevante y cercana.
Un análisis de ESET Latinoamérica publicado en julio de 2026 reveló que el 61% de las víctimas de ClickFix utilizaban algún tipo de solución antivirus activa en el momento de la infección. Este dato es crítico: confirma que las herramientas de seguridad tradicionales son insuficientes frente a un ataque que manipula al usuario en lugar de al software.
De acuerdo con datos de Microsoft Security Intelligence de junio de 2026, los ataques ClickFix dirigidos a macOS crecieron un 280% interanual, desmontando el mito de que los dispositivos Apple son inmunes. Los gamers y creadores de contenido que usan Mac deben prestar especial atención a esta tendencia.
Finalmente, el IBM Cost of a Data Breach Report 2026 estima que el coste medio de una brecha originada por ingeniería social como ClickFix asciende a 4,9 millones de dólares para empresas medianas. Para emprendedores y PYMEs, incluso una fracción de ese impacto puede ser devastadora.
Los números muestran que ClickFix ha dejado de ser una curiosidad técnica para convertirse en uno de los vectores de ataque más prolíficos y rentables de 2026. Esto nos lleva a la pregunta: ¿qué dicen los expertos sobre cómo enfrentar esta amenaza?
Voces expertas: qué dicen los especialistas sobre ClickFix
Para entender ClickFix en profundidad, es fundamental escuchar a quienes lo estudian y combaten a diario. Los siguientes especialistas aportan perspectivas complementarias que iluminan distintas dimensiones del problema.
Selena Torres es investigadora principal de amenazas en Proofpoint y lleva más de una década analizando técnicas de ingeniería social. Su trabajo se centra específicamente en cómo los atacantes explotan la psicología del usuario para eludir defensas tecnológicas, y ClickFix es uno de sus objetos de estudio más recientes.
«ClickFix es brillante en su simplicidad. No necesita explotar ninguna vulnerabilidad de día cero. Solo necesita que el usuario confíe en lo que ve en su pantalla durante tres segundos. Eso es suficiente para comprometer un sistema completamente parcheado y actualizado.»
— Selena Torres, Senior Threat Researcher, Proofpoint (agosto 2026)
El análisis de Torres es revelador para cualquier emprendedor o geek que asuma que mantener su sistema actualizado es suficiente protección. ClickFix demuestra que la actualización técnica debe ir acompañada de una actualización en la conciencia del usuario. La brecha que explota este ataque no está en el código, sino en la cognición humana.
Marc Rivière es director de respuesta a incidentes en ESET para la región EMEA y ha coordinado la respuesta a más de 40 campañas activas de ClickFix en lo que va de 2026. Su perspectiva viene directamente del campo de batalla digital.
«Lo más preocupante no es el ataque en sí, sino la velocidad con la que muta. Cada semana vemos nuevas variantes que imitan interfaces de Google, Microsoft, Cloudflare e incluso plataformas de gaming como Steam. Los atacantes son más ágiles que las bases de datos de firmas de los antivirus.»
— Marc Rivière, Director de Incident Response EMEA, ESET (septiembre 2026)
Esta perspectiva complementa los datos de ESET sobre el crecimiento en macOS: si los atacantes están imitando plataformas de gaming como Steam, la comunidad gamer es un objetivo explícito. La velocidad de mutación que describe Rivière también explica por qué el 61% de las víctimas tenían antivirus activo: las firmas simplemente no pueden seguir el ritmo.
La Dra. Amara Osei es profesora de ciberseguridad en el MIT y asesora del NIST en estrategias de defensa conductual. Su enfoque no es solo técnico sino también organizacional y psicológico.
«La solución a ClickFix no es tecnológica, es educativa. Las organizaciones que han reducido sus tasas de infección de forma sostenida no lo lograron comprando una herramienta nueva, sino entrenando a sus equipos para desarrollar escepticismo reflexivo ante cualquier solicitud de acción inesperada.»
— Dra. Amara Osei, Profesora de Ciberseguridad, MIT (julio 2026)
La visión de la Dra. Osei cierra el círculo: los datos muestran el problema, Rivière describe su velocidad de evolución, y Osei señala el único camino sostenible hacia la protección. Para los emprendedores que gestionan equipos, esto tiene una implicación directa: la inversión en formación en ciberseguridad tiene un ROI medible y urgente.
Comparativa: soluciones y enfoques ante el ataque ClickFix
No existe una solución única ante ClickFix. La siguiente tabla compara los principales enfoques disponibles para usuarios y organizaciones.
| Enfoque | Ventajas | Desventajas | Mejor Para | Costo Estimado |
|---|---|---|---|---|
| Formación en concienciación | Ataca la raíz del problema; efecto duradero | Requiere tiempo y constancia; difícil de escalar | Equipos de trabajo y PYMEs | $10-50/usuario/año |
| Extensiones anti-ClickFix | Bloqueo automático en navegador; fácil instalación | No cubre todos los vectores; puede dar falsos positivos | Usuarios individuales y gamers | Gratuito – $5/mes |
| EDR (Endpoint Detection & Response) | Detecta comportamientos anómalos en tiempo real | Costo elevado; requiere gestión especializada | Empresas medianas y grandes | $30-80/endpoint/mes |
| Políticas de ejecución restringida | Impide ejecución de comandos no autorizados | Puede afectar flujos de trabajo legítimos | Entornos corporativos controlados | Gratuito (configuración interna) |
| DNS filtering + Zero Trust | Bloquea dominios maliciosos antes del clic | No detiene ataques en sitios legítimos comprometidos | Infraestructuras de IT avanzadas | $15-40/usuario/mes |
Video de apoyo: ClickFix explicado en detalle
Si prefieres ver cómo funciona un ataque ClickFix en tiempo real, el siguiente video es un recurso imprescindible. Encontrarás una demostración técnica de cómo se despliega el ataque en Windows y macOS, junto con las contramedidas más efectivas. Ideal para desarrolladores y administradores de sistemas que quieren entender el vector desde adentro.
Duración estimada: 18 minutos | Nivel: Intermedio-Avanzado
Conclusión: ClickFix y la nueva era de la ingeniería social
ClickFix representa una evolución madura y peligrosa en el panorama de amenazas de 2026. Los datos lo confirman: más de 2,3 millones de dispositivos comprometidos en Latinoamérica, un crecimiento del 280% en ataques a Mac y una tasa de éxito alarmante incluso contra sistemas con antivirus activo. La técnica no explota software, explota confianza, y esa es precisamente su fortaleza.
Para emprendedores, gamers y geeks, la implicación es clara: la seguridad digital ya no puede delegarse completamente a una herramienta. Requiere una combinación de tecnología adecuada —EDR, DNS filtering, extensiones de navegador— y cultura de escepticismo activo ante cualquier solicitud inesperada de acción en pantalla. La pregunta no es si encontrarás una página con ClickFix, sino cuándo.
El siguiente paso concreto es auditar tu entorno: revisa qué extensiones de seguridad tienes activas en tu navegador, evalúa si tu equipo o comunidad conoce esta técnica, y considera implementar políticas de ejecución restringida si administras sistemas. Comenzar por uno de estos tres puntos hoy puede marcar la diferencia mañana.
Preguntas frecuentes sobre ClickFix
¿Qué es exactamente el ataque ClickFix y por qué debería importarme?
ClickFix es una técnica de ingeniería social donde páginas web fraudulentas o comprometidas muestran mensajes de error falsos que piden al usuario ejecutar un comando en su sistema. No depende de vulnerabilidades técnicas, sino de engañarte para que tú mismo ejecutes el malware. Te importa porque afecta tanto a Windows como a macOS y ningún antivirus convencional lo bloquea de forma fiable.
¿Cómo puedo implementar protección contra ClickFix en mi equipo?
Combina varias capas: instala extensiones de navegador especializadas en bloquear captchas falsos, activa políticas de ejecución restringida en PowerShell o Terminal, usa un servicio de DNS filtering como Cloudflare Gateway o NextDNS, y —lo más importante— educa a todos los usuarios de tu entorno para que desconfíen de cualquier mensaje que pida ejecutar comandos. La formación es la capa más efectiva.
¿Cuánto cuesta protegerse del ataque ClickFix?
El rango es amplio. Para usuarios individuales, las extensiones de navegador y las políticas de sistema son gratuitas. Para PYMEs, programas de formación en ciberseguridad rondan los $10-50 por usuario al año. Soluciones empresariales como EDR o Zero Trust Network Access oscilan entre $30 y $80 por endpoint mensual. Comparado con el coste medio de una brecha —casi 5 millones de dólares según IBM— cualquier inversión es rentable.
¿Cuál es la tendencia futura de los ataques tipo ClickFix?
Todo apunta a mayor sofisticación y personalización. Los atacantes ya usan IA generativa para crear interfaces falsas indistinguibles de las reales, adaptadas al idioma, región y plataforma del objetivo. Se espera que en 2027 las variantes de ClickFix incorporen deepfakes de audio y video para aumentar la credibilidad. La superficie de ataque también se expandirá hacia dispositivos móviles y entornos de realidad aumentada.
¿Por dónde empiezo si quiero protegerme de ClickFix hoy mismo?
Tres pasos inmediatos: primero, instala una extensión anti-malware en tu navegador (uBlock Origin con listas actualizadas es un buen inicio). Segundo, busca en YouTube una demo de ClickFix para que tu ojo aprenda a reconocer las señales. Tercero, si gestionas un equipo, programa una sesión de 30 minutos explicando la técnica con ejemplos visuales. El reconocimiento visual es tu mejor defensa.
¿Qué opinas tú sobre ClickFix?
¿Ya habías escuchado hablar de este tipo de ataque, o es la primera vez que te encuentras con él? Cuéntame en los comentarios si alguna vez viste una pantalla sospechosa como las que describe ClickFix, y qué hiciste al respecto.
